Д ве мащабни кибератаки срещу европейски супермаркети в рамките на няколко седмици разкриха сериозни слабости в защитата на критичната инфраструктура на Европейския съюз. Според експерти по киберсигурност инцидентите може да са част от по-широка кампания за саботаж, свързвана с хибридната война на Русия срещу Европа.
КИБЕРУЖАС В ЕВРОПА: Хакери атакуваха супермаркети в пет държави и нагряха фризерите до 50 градуса
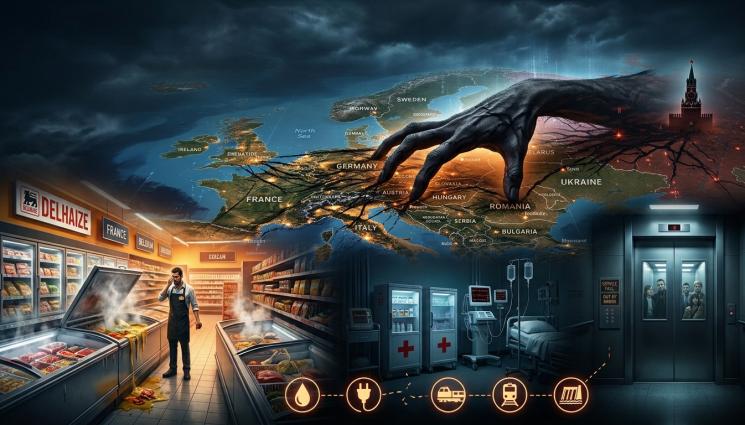
Хладилници и фризери в супермаркети в най-малко девет европейски държави са били засегнати от кибератаки, довели до прекъсване на работата на охладителните системи и повишаване на температурите до 50°C.
Сред засегнатите страни са Белгия, Люксембург, Швеция, Германия, Ирландия, Нидерландия, Естония, Финландия и Румъния. Информацията е потвърдена от местни медии и представители на засегнатите търговски вериги.
Атаките изглеждат като повторение на инцидентите от 11 и 12 октомври, когато киберпрестъпници проникнаха в системите на френски супермаркети и предизвикаха сериозни проблеми с охлаждането на хранителните продукти.
Случаят вече привлича вниманието на европейските институции. Според информация на POLITICO висши служители по сигурността на Европейската комисия ще разследват инцидентите.
Европейският комисар по земеделие и храни Кристоф Хансен определи атаките като „умишлен опит за нарушаване на веригата ни за доставки на храни“.
Въпреки нарастващите подозрения обаче, засега няма официално установен извършител.
Определянето на отговорността за подобни кибератаки е сложен процес, който изисква технически доказателства и разузнавателна информация. Дори когато разследващите достигнат до определени заключения, правителствата невинаги ги обявяват публично поради политически, дипломатически или съображения за национална сигурност.
„Не е известно кой стои зад тази атака и може никога да не е възможно да бъде идентифициран“, заяви говорител на белгийската агенция за киберсигурност.
Въпреки липсата на официално потвърждение, редица анализатори смятат, че Русия може да има отношение към атаките.
Заедно с Иран, Китай и Северна Корея Москва е сред държавите, които най-често са свързвани с подкрепяни от държавата кибероперации срещу европейски цели.
Според някои експерти обаче характерът на настоящите атаки и изборът на мишени насочват вниманието именно към Русия.
„Силно вярваме, че тази дейност може да се припише на спонсориран от руската държава хакер“, заяви Ксавие Белекенс, главен изпълнителен директор на компанията за киберсигурност Lupovis.
По думите му изследователите на компанията са събрали данни от атаки срещу т.нар. „honeypots“ - специално създадени примамки, които позволяват на специалистите да наблюдават действията на потенциални нападатели.
Получената информация според Белекенс сочи към група, която може да разполага с държавна подкрепа.
Експертът подчертава, че необходимите познания за проникване в системи за индустриален контрол и управление на хладилни технологии не са елементарни и изискват специфична техническа подготовка.
Засега обаче тези оценки не представляват официално установена вина на руската държава.
Безпрецедентната кибератака срещу супермаркети в Европа е довела до сериозни нарушения в работата на хладилници и фризери, като температурите в някои от засегнатите съоръжения са се повишили до 50°C.
Сред най-сериозно засегнатите са около 40 магазина от веригата Delhaize в Белгия и Люксембург. По-малък брой търговски обекти са били атакувани и в Ирландия, Швеция, Естония, Финландия и Нидерландия.
Особено тревожното в случая е, че засега няма ясна финансова мотивация за нападението, нито хакерска група е поела отговорност за него. Това затруднява разследването и поставя въпроса кой стои зад атаката и каква е действителната му цел.
Експерти по киберсигурност предупреждават, че инцидентът може да е само началото на много по-мащабен проблем. Според тях почти всяко устройство, свързано с интернет, може да се превърне в потенциална мишена – от системите за електроснабдяване и водоснабдяване до асансьори, транспортни мрежи и промишлено оборудване.
Големите търговски вериги разчитат на огромен брой свързани устройства и автоматизирани системи. Сред тях са контролери за хладилници, системи за управление на сградите, електронни панели за достъп и терминали за разплащане.
Проблемът е, че много от тези устройства се инсталират и поддържат от външни изпълнители, които невинаги работят в тясно сътрудничество със специалистите по киберсигурност.
Така се създават множество потенциални уязвимости, които могат да бъдат използвани за атаки с реални последици за бизнеса и потребителите.
Том Хегел, изследовател на киберзаплахи и ръководител на изследователски екип в компанията SentinelOne, коментира пред Daily Mail, че липсата на искания за откуп или публично поемане на отговорност прави случая необичаен.
„Групите за рансъмуер обикновено се опитват да получат заплащане, а хакерите активисти обикновено искат публично признание“, посочва той.
Според експерта в случая не се наблюдава нито един от тези характерни модели. Това насочва вниманието към възможността за евтин и трудно доказуем саботаж – такъв, какъвто Европа наблюдава през последните години при инциденти с подводни кабели, палежи на складове и заглушаване на GPS сигнали.
„При наличието на хиляди подобни интерфейси, които все още са свързани с интернет, очаквам още подобни инциденти“, предупреждава Том Хегел.
Според експертите обаче последствията могат да бъдат много по-сериозни от унищожаването на хранителни продукти в супермаркетите.
Дан Бърд, главен технически директор за Европа, Близкия изток и Африка в компанията Horizon3, обръща внимание на риска за други сектори, които разчитат на прецизен температурен контрол.
„Атаката срещу хладилните системи в супермаркетите показва, че всяко устройство с интернет връзка може да бъде мишена. Почти всичко, свързано с централна система за управление, може да бъде изложено на риск“, коментира той.
Особено уязвими могат да се окажат здравеопазването и фармацевтичната индустрия. В тези сектори хладилните съоръжения са от ключово значение за съхранението на лекарства, ваксини, кръвни продукти и лабораторни проби.
Намеса в системите за температурен контрол би могла да доведе до унищожаване на медицински продукти на значителна стойност, прекъсване на важни процедури и недостиг на жизненоважни медикаменти.
Рискът се увеличава с всяко ново устройство, което се свързва към интернет. Колкото повече системи комуникират помежду си, толкова по-голяма става и т.нар. „повърхност за атака“ – всички потенциални входни точки, които могат да бъдат използвани от киберпрестъпници.
Допълнително усложнение е, че част от критичната инфраструктура е изградена преди десетилетия. В някои случаи остарелите системи не позволяват прилагането на съвременни решения за защита.
А развитието на изкуствения интелект може допълнително да ускори процеса, като улесни откриването на уязвимости в цифровите системи.
Опасността не се ограничава до хладилни съоръжения и промишлено оборудване. Все повече сгради използват свързани с интернет системи за отопление, вентилация, климатизация, контрол на достъпа и управление на асансьори.
Мариюс Бриедис, главен технологичен директор в NordVPN, предупреждава, че киберпрестъпниците не е необходимо да крадат лични данни, за да нанесат сериозни щети на една организация.
„Престъпниците не е нужно да откраднат дори един клиентски запис, за да спрат бизнеса. Намесата в отоплението, вентилацията, контрола на достъпа или свързаните машини може да наруши работата на сградата или дейностите, извършвани в нея“, обяснява той.
Последствията зависят от функциите на компрометираната система и наличните защитни механизми. Възможно е служители да загубят достъп до определени помещения, производствени процеси да бъдат прекъснати или температурният контрол в складове да бъде нарушен.
Роб Демейн, главен изпълнителен директор на компанията за киберсигурност e2e-assure, също предупреждава за рисковете пред сградните и асансьорните системи.
Според него компрометирането на цифровото управление на асансьори може да доведе до блокиране на съоръженията, прекъсване на вентилацията и нарушаване на някои функции за аварийна безопасност.
Той обръща внимание и на риска за центровете за данни, където системите за охлаждане са от критично значение.
Нарушаването на температурния контрол в подобни обекти може да доведе до прегряване на оборудването и прекъсване на работата на сървърите. В болници и фармацевтични предприятия пък подобни проблеми могат да засегнат условията за съхранение на чувствителни медицински продукти.
Най-сериозните опасения на специалистите са свързани с възможността подобни атаки да бъдат насочени към националната критична инфраструктура.
Електропреносните мрежи, водоснабдителните системи, пречиствателните станции и транспортните мрежи все повече разчитат на цифрово управление. Това ги прави потенциална цел за хакери, престъпни организации и враждебни държави.
Дан О'Дауд, главен изпълнителен директор на Green Hills Software, предупреждава, че уязвимостите в компютърно управляваните системи могат да имат изключително сериозни последствия.
Той посочва, че свързването на електропреносни мрежи, водоснабдителни съоръжения и други критични системи към интернет създава рискове, особено когато използваният софтуер съдържа недостатъци в сигурността.
„Кибератака срещу критичната инфраструктура на Великобритания би върнала страната в 1820 г. Не можем да оцелеем без нашата критична инфраструктура“, предупреждава О'Дауд.
По думите му подобен сценарий би могъл да доведе до празни супермаркети, прекъсване на електричеството и водоснабдяването, както и парализиране на транспортните мрежи.
АБОНИРАЙТЕ СЕ ЗА КАНАЛА НИ В YOUTUBE
Добавете „Телеграф“ сред предпочитаните си източници в Google